Windows 11 тестує єдину перевірку захисту ПК — Windows baseline protection
Microsoft додала в Windows 11 оцінку безпеки Windows baseline protection і окремий розділ Security у «Параметрах». Нова функція поки що доступна в інсайдерській збірці 26H2.
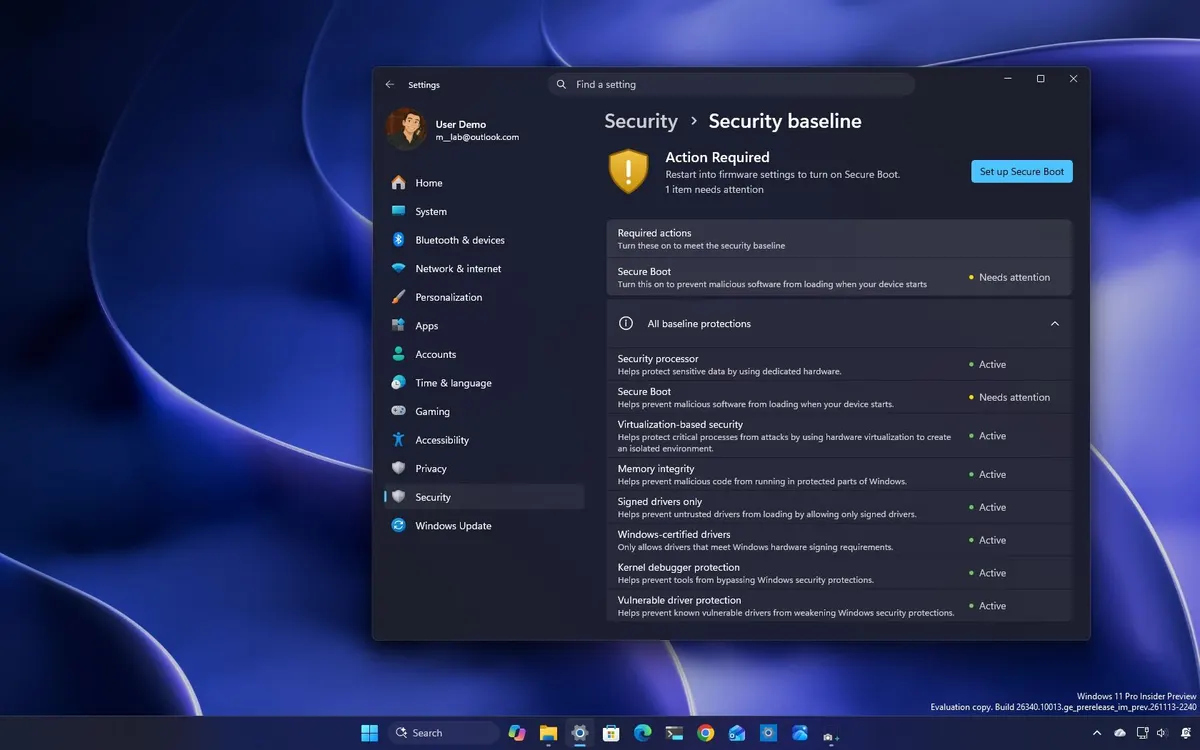
Microsoft тестує в Windows 11 нову перевірку безпеки Windows baseline protection і впорядковує налаштування з окремим розділом «Безпека (Security)». Функція з'явилася у збірці 26340.10013 для версії 26H2 в Experimental Channel програми Windows Insider.
Що таке Windows baseline protection
Windows 11 вже має чимало вбудованих захистів, але їх було складно оцінити в одному місці. Windows baseline protection зводить ключові вимоги в єдиний стандарт і показує, чи відповідає їм ваш ПК.
- Security processor
- Secure Boot
- Virtualization-based security (VBS)
- Memory integrity
- Signed drivers only
- Windows-certified drivers
- Kernel debugger protection
- Vulnerable driver protection
Це не нові можливості — вони існували раніше. Нове тут — єдина оцінка, зрозуміла користувачам, адміністраторам і додаткам.
Як це працює і де шукати
Перевірка доступна в «Параметри (Settings)» > «Безпека (Security)» > «Security baseline». Система показує, чи відповідає пристрій базовим вимогам Microsoft, а якщо ні — які саме захисти відсутні.
На домашніх і не керованих пристроях можна ввімкнути пропущені захисти однією дією — Windows застосує зміни й перезавантажить ПК. Частину параметрів доведеться активувати у прошивці (наприклад, Secure Boot чи налаштування security processor в UEFI), і Windows проведе користувача кроками.
Невідповідність базовій оцінці не означає зламу чи зараження — це лише сигнал, що певні захисти вимкнено.
Що це означає для «непідтримуваних» ПК
Оцінювання стосується саме можливостей безпеки, а не офіційної підтримки обладнання Windows 11. Наприклад, процесор поза списком підтримки не є окремим критерієм — ПК може пройти перевірку, якщо всі потрібні захисти доступні.
Однак на старших пристроях може бракувати апаратних, прошивкових чи драйверних можливостей (як-от Secure Boot), тож оцінка буде «непройдено». Microsoft не оголошувала планів використовувати цю перевірку для блокування Windows 11 на такому «залізі».
Для застосунків і організацій
Розробники отримують уніфікований спосіб перевіряти відповідність базовій безпеці замість окремих перевірок Secure Boot, VBS чи підпису драйверів. За потреби можна підтвердити статус пристрою апаратним токеном засвідчення на сервері перед наданням доступу до функцій або сервісів.
Якщо бракує захистів, застосунок може попередити користувача, обмежити функції, зафіксувати стан або відмовити в доступі. Організації можуть використовувати ті самі звіти в Microsoft 365 admin center, Microsoft Intune та сумісних інструментах.
Новий розділ «Безпека (Security)» у «Параметрах»
Паралельно Microsoft реорганізовує застосунок «Параметри (Settings)» і додає окрему сторінку «Безпека (Security)», яка збирає важливі налаштування захисту в одному місці.